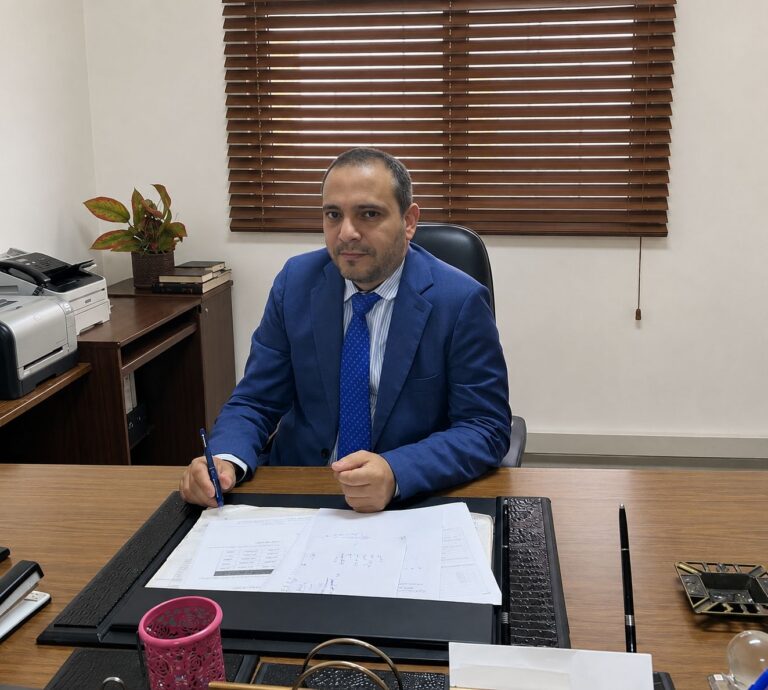

962 الإخباري – حذّر الخبير في حلول البرمجة والاستضافة السحابية، محمود اطريح، من تهديد سيبراني وصفه بالحرج يُعرف باسم «PHP2Shell»، مشيراً إلى مخاطره المحتملة على مواقع الإنترنت والمتاجر الإلكترونية، وما قد يترتب عليه من تعريض بيانات الشركات وعملائها للخطر.
وأوضح اطريح، في تصريح خاص، أن الكشف عن ثغرتين أمنيتين في النواة البرمجية للغة PHP، تحملان الرقمين (CVE-2026-109618) و(CVE-2026-109619)، يثير مخاوف من إمكانية استغلالهما لتنفيذ برمجيات خبيثة عن بُعد، والوصول إلى الخوادم والسيطرة عليها، الأمر الذي قد يؤدي إلى تعطّل الخدمات وتسريب بيانات العملاء.
وأكد أن أزمة «PHP2Shell» لا تقتصر على كونها ثغرة تقنية عابرة، بل تعكس تحديات متزايدة تواجه الشركات في تأمين بنيتها الرقمية، لافتاً إلى أن الاكتفاء بإجراءات أمنية محدودة أو الاعتماد على حلول استضافة منخفضة التكلفة قد لا يوفر الحماية الكافية لمواجهة التهديدات السيبرانية المتطورة.
وبيّن اطريح أن المهاجمين قد يبادرون إلى استغلال الثغرات الأمنية فور الإعلان عنها، ما يستوجب على الشركات تعزيز أنظمة الحماية وتطبيق التحديثات الأمنية اللازمة، إلى جانب المراقبة المستمرة للخوادم والتأكد من جاهزية خطط الاستجابة للحوادث السيبرانية.
ودعا رواد الأعمال وأصحاب المتاجر الإلكترونية إلى مراجعة بيئات الاستضافة والأنظمة البرمجية المعتمدة لديهم، والاستعانة بمزودي خدمات موثوقين يوفرون مراقبة أمنية استباقية وتحديثات دورية وآليات فعالة للحد من المخاطر المحتملة.
واختتم اطريح تصريحه بالتأكيد أن الاستثمار في الأمن السيبراني لم يعد مجرد خيار تقني، وإنما أصبح قراراً استراتيجياً لحماية البيانات وضمان استمرارية الأعمال والحفاظ على ثقة العملاء في السوق الرقمي.
عن المؤلف